前两天,PHP突然曝出两个高危漏洞,我看完是真有点慌了。
为什么?
因为我有10个多服务器,用的全是PHP,万一黑客黑进我服务器,网站、客户数据、业务系统都在服务器上,真出了问题,那可就完了。
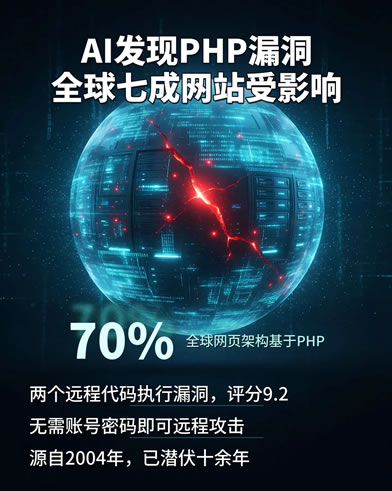
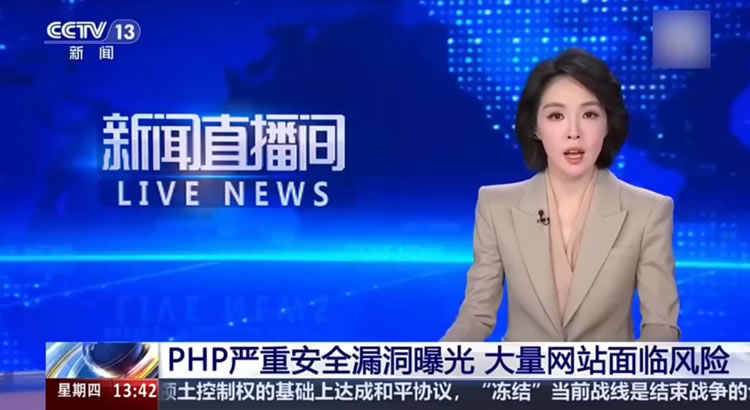
这两个漏洞的编号是CVE-2026-109618和CVE-2026-109619,CVSS评分都是9.2,属于严重级别。最要命的是:攻击者不需要你的账号密码,构造一个恶意请求,就可能在你的服务器上执行代码。
轻点的,网站被篡改;严重一点的,客户数据都没了,连生意都可能受影响。
一、为什么这次影响这么大?
因为PHP实在太常见了,全世界差不多有7成网站用的都是PHP,你家的官网、WordPress、各种CMS系统都是用的PHP。
更麻烦的是,很多老网站根本不敢随便升级。
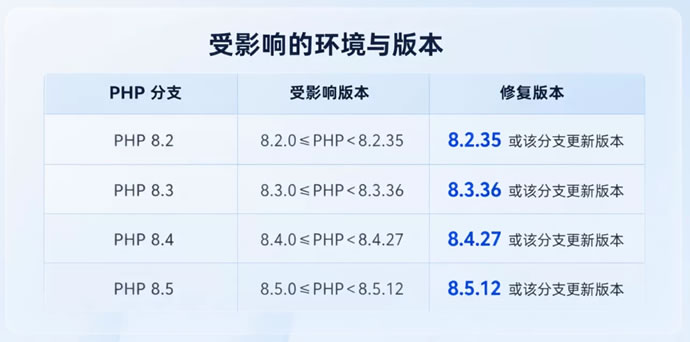
你想想,一个跑了十年的网站,里面几十个插件、各种定制功能。PHP一升级,插件不兼容、页面打不开、数据库出问题,都有可能。
辛辛苦苦做了这么多年,真出了问题,可能一晚上就够你头疼的。更麻烦的是,很多老版的PHP程序不能打补丁,不是想升就能马上升。
我赶紧叫上同事,看看这事到底该怎么处理,还好他专业。
二、我是怎么处理的
这次漏洞出来以后,我发现阿里云的反应还是挺快的。漏洞披露当天,阿里云就完成了监测评估,并发布了针对性的防护指南。
阿里云今年提出了一个思路:攻击以AI速度来,我们以AI速度防。
这次他们把云安全中心、WAF、云防火墙等安全产品的能力结合起来,让企业可以从服务器排查、网站入口防护到网络边界管理,一步步处理。
第一步:先打开阿里云安全中心(https://summit.aliyun.com/php2shell-securityresponse),看看自己有哪些服务器、哪些资产存在风险。
第二步,再检查网站入口防护。WAF 能帮助拦截符合攻击特征的恶意请求,云防火墙也可以用来收紧不必要的网络访问。
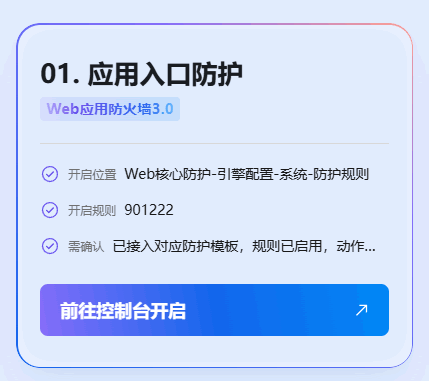
如果自己不懂怎么排查,也可以寻求阿里云专家协助.
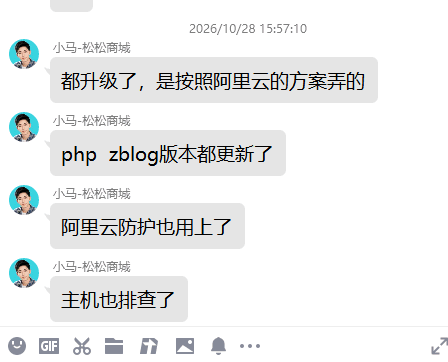
第二天,我还停疑惑说“博客的程序更新了吗”
小马说:都升级了,是按照阿里云的方案弄的,php zblog版本都更新了,阿里云防护也用上了,主机也排查了。
这一套流程下来,我才算放心了一些。
不过,这里有个特别重要的事情:安全防护不等于漏洞已经修复。能升级的,尽快升级。不能升级的,先做好防护。
具体怎么查、怎么防,我把阿里云这次的专题方案放链接在文章的下方了,只要点击阅读原文就能查看,有网站、服务器的朋友,赶紧点进去检查一下。
写在最后:
其实,这件事让我挺有感触。
我做互联网这么多年,感觉这次PHP漏洞又让我看到了一个时代变化。以前做网站,大家天天琢磨怎么提高排名、怎么把流量做上去。
现在AI来了,连写代码、开发软件、寻找漏洞的方式都在发生变化。
以后做网站,不光要考虑怎么获得流量,还得考虑怎么保护自己的服务器、客户数据和业务系统。
完整修复步骤和防护配置,阿里云整理了一个专题页,点下方的“阅读原文”就能看。手里有网站、服务器的朋友,花十分钟对照着查一遍。